Vánoce plné pastí: 80 tisíc falešných e-shopů, podvodné balíčky i nebezpečné QR kódy
26. 11. 2025Vánoce mají pověst nejklidnějšího období roku. Na internetu ale platí pravý opak. Předvánoční stres, honba za dárky a snaha „ještě to rychle stihnout“ vytváří ideální prostředí pro kyberzločince. Podvodné balíčky, falešné slevy, smyšlené sbírky i zneužité fotky z dovolené – to vše dokáže zkazit svátky během několika minut.
Na rizika upozorňuje odborník na kyberbezpečnost Patrik Žák ze Sysnetshield, který dlouhodobě sleduje útoky na běžné uživatele. Popisuje nejčastější triky, které se v období Vánoc opakují, a vysvětluje, jak se jim dá bránit.
Balíček, který nikdy nedorazí
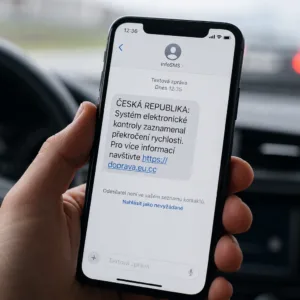
Jedním z nejčastějších scénářů jsou podvodné SMS a e-maily, které se tváří jako zpráva od dopravce. Útočníci nejčastěji napodobují komunikaci firem jako DHL, DPD nebo Česká pošta. Využívají loga, barvy i způsob vyjadřování tak, aby zpráva působila zcela důvěryhodně.
Typická situace vypadá nenápadně. Je pár dní před Štědrým dnem, člověk čeká několik zásilek a přijde mu SMS ve stylu: „Váš balík se nepodařilo doručit, potvrďte prosím adresu zde.“ Odkaz ve zprávě vede na stránku, která vypadá jako portál dopravce, ve skutečnosti je však pod kontrolou zločinců. Ti se často snaží vylákat údaje o platební kartě nebo přimět k zaplacení fiktivního poplatku.
Podle Patrika Žáka je právě před Vánocemi úspěšnost podobných kampaní nejvyšší. Lidé mají v hlavě desítky zásilek a snadno podlehnou dojmu, že jde o „ten jeden balík, na který čekají“.
Základní obranou je kontrola odesílatele. U DHL má oficiální komunikace domény s koncovkou dhl.com, dpdhl.com nebo dhl.cz. Jakákoliv podezřelá varianta by měla vzbudit pozornost. Bezpečnější je také neklikat na odkazy přímo ve zprávě, ale otevřít si web dopravce ručně a zadat sledovací číslo. Pozor si je třeba dát i na naléhavý tón typu „zaplaťte okamžitě“ nebo „během 24 hodin vyprší platnost zásilky“. Právě tlak na rychlé rozhodnutí je jedním z typických znaků phishingu.
Zázračné slevy a tiché kradení karet
Dalším vánočním „hitem“ jsou falešné e-shopy. Během loňské sezóny bezpečnostní firmy napočítaly více než 80 tisíc podvodných internetových obchodů. V Česku se objevily stránky tvářící se jako známé značky, například Calzedonia, Tezenis, Zara, Puma nebo Roxy. Letos odborníci očekávají ještě vyšší čísla, protože tvorba falešných webů je díky pokročilým nástrojům a umělé inteligenci jednodušší než kdy dřív.
Nový trik zlodějů peněz na telefonech: Godfather napodobí banku a vezme si, co chce
Podvod funguje lákavě. Nabídka typu „iPhone za polovinu ceny“ nebo „značkové oblečení s osmdesátiprocentní slevou“ zní jako výhodná příležitost. Ve skutečnosti zákazník po zaplacení často nedostane nic, nebo dorazí levný padělek. Problém je, že falešné obchody jsou dnes velmi dobře zpracované. Mají profesionální fotky, recenze, přehledný košík i český překlad. Naletět tak mohou i lidé, kteří si běžně dávají pozor.
Patrik Žák upozorňuje, že podvodné e-shopy se často od těch skutečných liší jen drobným detailem v adrese. Některé změní jedno písmeno, jiné přidají slovo navíc. Společným znakem bývá nedostatek kontaktů. Solidní obchod má uvedenou fyzickou adresu, telefon, IČO a dostupné obchodní podmínky. Na falešných webech se obvykle nachází jen jednoduchý kontaktní formulář, případně anonymní e-mail.
Nebezpečí ale nehrozí jen na falešných stránkách. Existují i útoky na legitimní obchody, takzvaný online skimming. Útočníci se dostanou do administrační části e-shopu, vloží do něj škodlivý kód a ten pak potichu sbírá čísla platebních karet všech zákazníků. Z pohledu člověka proběhne nákup zcela běžně, ale platební údaje skončí v rukou zločinců.
Jak se bránit? Vyplatí se kontrolovat internetovou adresu obchodu a všímat si překlepů nebo neobvyklých koncovek. Pokud oficiální stránka funguje na zara.cz, podezřele může působit varianta typu zara-vyprodej.shop nebo zarra.xyz. Varovným signálem jsou i koncovky .shop, .xyz nebo .online tam, kde by člověk očekával spíše .cz nebo .com.
Rozumné je řídit se i zdravým rozumem. Pokud je telefon o patnáct tisíc korun levnější než kdekoliv jinde, je pravděpodobné, že něco není v pořádku. Při platbě je vhodné využívat osvědčené platební brány nebo dobírku. Čistý převod na účet, zvláště do zahraničí, je rizikový a u neznámého e-shopu by měl být vždy varováním.
QR kódy jako tichá past
V posledních letech se rozšířily i útoky založené na QR kódech. Jsou na plakátech, v restauracích, na parkovacích automatech nebo v e-mailech. Během minulé vánoční sezóny se kvůli těmto podvodům ztratily podle odhadů více než 22 miliony korun.
Trik je jednoduchý. Stačí přelepit původní kód nalepeným falešným. Okolojdoucí ho naskenuje a ani netuší, že místo oficiální stránky města nebo dopravního podniku navštívil phishingový web, případně stáhl škodlivý program. Tento typ útoku má svůj název: quishing, tedy spojení slov QR a phishing.
Protože odkaz schovaný za QR kódem člověk nevidí předem, je obezřetnost klíčová. Vyplatí se zkontrolovat, zda kód nevypadá jako dodatečně nalepená samolepka nebo není na podezřelém místě. Pomoci může i aplikace na čtení QR kódů, která nejprve zobrazí adresu a teprve potom ji otevře v prohlížeči. Pokud adresa obsahuje nesmyslné znaky nebo podezřelé domény typu .xyz či .tk, je lepší ji vůbec neotevírat. Stejně tak je vhodné zpozornět u textů, které tlačí na okamžitou platbu nebo slibují výhru za pár kliknutí.
Znáte „quishing“? I QR kód vás může připravit o peníze. Jak se bránit?
Dobré skutky, které nikdy nedorazí k potřebným
Vánoce jsou také období, kdy lidé více myslí na charitu. Právě toho zneužívají podvodníci zakládající falešné sbírky a neziskové organizace. Připraví dojemný příběh, vytvoří web s profesionálním vzhledem a čekají, kdo pošle peníze.
Podle Patrika Žáka je tento typ podvodu pro oběti zvlášť bolestivý. Člověk má pocit, že pomohl, a až následně zjistí, že jeho dar skončil na účtu zločinců. Důsledkem je nejen finanční ztráta, ale také ztráta důvěry v skutečné organizace.
Podvodné charity často kopírují názvy existujících nadací s lehce pozměněným jménem, nebo vznikají těsně před Vánoci bez jakékoliv historie. Proto je vhodné každou sbírku ověřit v oficiálních registrech, například na Justice.cz nebo prostřednictvím orgánů, které dohlížejí na nestátní neziskové organizace. Při pochybnostech se dá do vyhledávače napsat název sbírky společně se slovem „podvod“ a zkontrolovat, zda se již neobjevila varování.
Legitimní organizace obvykle transparentně vysvětlují, jak budou peníze využity, používají bezpečné platební brány a netlačí na okamžité rozhodnutí. Naopak silný emocionální nátlak typu „musíte darovat ještě dnes, jinak dítě nedostane operaci“ je typickým znakem manipulace.
Instagram jako jízdní řád pro zloděje
Kyberzločinci dnes nesledují jen platební karty a hesla. Velmi cenným zdrojem informací jsou i sociální sítě. Z fotek z letiště, sjezdovky nebo exotické pláže lze snadno vyčíst, že je dům majitele prázdný. Stačí několik veřejně dostupných příspěvků a vzniká přesný obrázek o tom, kde se člověk nachází a jak dlouho bude pryč.
Odborníci mluví o tzv. OSINTu, tedy využívání informací z veřejně dostupných zdrojů. Některé skupiny mají údajně přímo lidi, kteří systematicky procházejí profily a hledají vhodné „tipy“. Geolokace u fotek jim práci ještě usnadňuje.
Základní rada je jednoduchá: fotky z dovolené je bezpečnější sdílet až po návratu. Pomoci může i vypnutí automatického přidávání polohy a nastavení účtů jako soukromých. Praktické je také informovat důvěryhodné sousedy a použít časové spínače na světla, aby dům nepůsobil úplně opuštěně. Objekt, který vypadá obydleně, není pro zloděje tak atraktivní.
Chytré dárky, hloupé chyby
Pod stromečkem letos pravděpodobně přibydou chytré televize, herní konzole, kamery, dětské hračky s připojením k internetu nebo různé prvky „chytré domácnosti“, od zásuvek po žárovky. To vše může být praktické a zábavné, zároveň ale představuje další vstupní bránu do domácí sítě.
Mnoho zařízení přichází s výchozími hesly typu „admin“ nebo „admin123“. Někdy nejsou chráněna vůbec. Výrobci navíc často zanedbávají bezpečnostní aktualizace a některé produkty odesílají data na servery v zemích, o kterých uživatel nic neví. Pokud heslo zůstane beze změny, má útočník ke vstupu do domácí sítě otevřené dveře.
Patrik Žák popisuje i situace, kdy se zloději do sítě dostali přes chytrou žárovku nebo jiné nenápadné zařízení. Jakmile mají přístup k domácímu routeru, mohou se pokusit dostat k počítačům, telefonům nebo firemním datům.
Jak bezpečně používat platební karty: Tipy a ochrana před zneužitím
Základním krokem je změna všech výchozích hesel hned po rozbalení dárku. Hodí se také vytvořit samostatnou Wi-Fi síť pouze pro chytrá zařízení. Pokud se pak útočník dostane například do kamery nebo žárovky, nebude mít přímý přístup k notebooku, který člověk používá k práci či bankovnictví.
U chytrých televizí se doporučuje instalovat aplikace pouze z oficiálních obchodů. Různé „zaručené“ aplikace nabízející filmy zdarma mohou skrývat škodlivý kód. Pokud má televizor kameru nebo mikrofon a uživatel je nevyužívá, je rozumné je vypnout nebo fyzicky zakrýt.
U herních konzolí pak odborníci doporučují nastavit rodičovskou kontrolu, omezit nebo zabezpečit nákupy ve hrách a dětem vysvětlit, že by nikdy neměly sdílet své osobní údaje, hesla nebo čísla karet.
Když už se člověk nachytá
Přes veškerou opatrnost může nastat situace, kdy někdo na podvod klikne nebo zadá údaje tam, kam neměl. V takovém okamžiku rozhoduje čas.
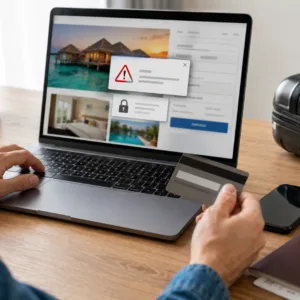
Je potřeba co nejrychleji kontaktovat banku a požádat o zablokování karty nebo účtu. Dalším krokem je změna hesel u důležitých služeb, zejména u internetového bankovnictví, e-mailu a sociálních sítí. Útočníci totiž často zkoušejí stejné kombinace přihlašovacích údajů ve více službách najednou.
Podvod má smysl nahlásit Policii ČR i na portálu stoponline.cz, který slouží k evidenci a řešení podobných případů. Čím více informací se o konkrétních útocích shromáždí, tím lépe mohou odborníci chránit další uživatele.
Vánoce na internetu tak nemusí být strašákem, pokud člověk zachová klid, nevěří na zázračné slevy, nespěchá u podezřelých zpráv a věnuje pár minut navíc kontrole, komu vlastně své peníze a data svěřuje.
Zdroje: ČTK (Protext), Sysnetshield