Na první pohled obyčejný e-mail skrývá podvod. Útočníkům stačí, když zavoláte
6. 9. 2026Kyberzločinci při phishingu nemusí spoléhat jen na podvodné odkazy, falešné přihlašovací stránky nebo zavirované přílohy. Nově odhalená rozsáhlá kampaň ukazuje, že někdy jim stačí obyčejně vypadající e-mail a telefonní číslo. Příjemce se pak má s podvodníky spojit sám.
Bezpečnostní společnost Check Point během 14 dnů zaznamenala přibližně 24 700 e-mailů spojených s kampaní, které směřovaly k uživatelům ve více než 9 000 organizacích. Zprávy se vydávaly za nabídky finanční pomoci nebo řešení problémů s dluhy. Neobsahovaly přitom nutně nic, co si lidé běžně spojují s phishingem.
Podvodný e-mail nemusí obsahovat ani nebezpečný odkaz
Princip útoku je poměrně jednoduchý. Příjemce dostane zprávu, podle níž může mít nárok například na pomoc při finančních problémech, konsolidaci dluhů, nižší splátky nebo jinou formu finanční podpory. Pokud se chce dozvědět podrobnosti, má zavolat na telefonní číslo uvedené v e-mailu.
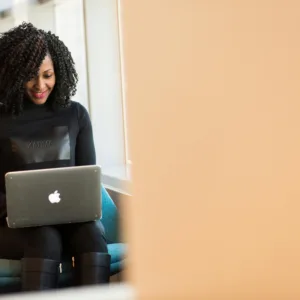
Právě v tom se tato kampaň liší od řady běžných phishingových útoků. Zpráva nemusí obsahovat škodlivý soubor ani odkaz vedoucí na falešnou stránku, která by se snažila ukrást heslo nebo jiné přihlašovací údaje. Samotný e-mail má především vyvolat zájem a pocit naléhavosti, aby příjemce telefonní číslo skutečně vytočil.
Jakmile se tak stane, komunikace se přesune mimo e-mailovou schránku a zároveň mimo prostředí, na které dohlížejí běžné nástroje pro zabezpečení elektronické pošty. Útočníci pak mohou v telefonickém rozhovoru pokračovat v manipulaci a pokusit se získat osobní či finanční údaje, platební informace nebo si vybudovat důvěru pro další podvod. Další možností je přesunutí komunikace na jiný kanál, který už mají pod kontrolou.
Důležité přitom je, že více než 9 000 organizací představuje rozsah zacílení kampaně. Nejde o údaj o počtu potvrzených napadených firem nebo úspěšně podvedených obětí. Check Point nezveřejnil, kolik příjemců skutečně na uvedená čísla zavolalo ani zda někdo předal podvodníkům peníze nebo citlivé informace.
Volá „policie“ a „banka“. A vy mezitím posíláte peníze podvodníkům
Staré známky phishingu už nemusí stačit
Podobný útok komplikuje také samotné rozpoznání podvodného e-mailu. Bezpečnostní systémy se tradičně zaměřují například na nebezpečné adresy, podezřelé přílohy, známý malware, problematické odesílatele nebo reputaci domén. Tyto ukazatele zůstávají důležité, tentokrát však ve zprávě vůbec nemusí být.
Text nabídky oddlužení či finanční pomoci může na první pohled připomínat běžnou obchodní komunikaci finanční společnosti. Ani požadavek, aby zájemce zavolal na telefonní číslo, nepůsobí sám o sobě nijak neobvykle. Rozhodující tak může být až celkový kontext zprávy, způsob jejího napsání a především to, k jakému kroku se snaží příjemce přimět.
Check Point uvádí, že při odhalování podobných kampaní analyzuje mimo jiné jazyk a strukturu e-mailu, chování odesílatele, kontext a požadovanou akci. Informace ze systému ThreatCloud AI mají zároveň pomáhat spojovat jednotlivé zprávy s širší aktivitou a rozpoznat, že nejde o izolovaný e-mail, ale o součást větší kampaně.
Stejný způsob hodnocení podle společnosti umožňuje reagovat také na útoky využívající místo klasických škodlivých odkazů například telefonní čísla, QR kódy, legitimní cloudové služby nebo kompromitované účty. Smyslem je zachytit nebezpečnou zprávu ještě předtím, než se příjemce přesune na jiný komunikační kanál.
Právě přesun mimo e-mailovou komunikaci je pro útočníky důležitý. Ve chvíli, kdy člověk začne s podvodníkem telefonovat, mají firemní bezpečnostní týmy podstatně méně možností sledovat další průběh komunikace nebo do něj zasáhnout.
Situaci může do budoucna ještě komplikovat rozšiřování AI asistentů a automatizovaných pracovních postupů. Ty už mohou e-maily samostatně číst, třídit, vyhodnocovat jejich obsah a v některých případech podle zpráv také provádět další kroky. Podle Check Pointu proto musí zabezpečení počítat nejen s manipulací člověka, ale i s pokusy ovlivnit automatizované systémy tak, aby provedly požadovanou akci.
Nově zachycená kampaň tak ukazuje především změnu způsobu, jakým mohou podvodné e-maily fungovat. Nebezpečná nemusí být příloha ani odkaz. Někdy je skutečným cílem e-mailu jednoduše přesvědčit člověka, aby zvedl telefon a s útočníkem navázal kontakt.
Zdroje: blog.checkpoint.com, hackread.com, vosveteit.zoznam.sk